Nhiều laptop Windows 11 đời mới ghi thêm một dòng lạ trong mục bảo mật, bên cạnh TPM 2.0, thành phần giữ khoá mã hoá và thông tin đăng nhập của máy tính. Dòng đó là Pluton, bộ xử lý bảo mật do Microsoft thiết kế và đặt thẳng vào CPU thay vì hàn thành con chip riêng trên bo mạch. Hiểu nó khác TPM rời ở đường truyền khoá, cách nhận bản vá firmware và vị trí trong chuẩn Secured-core PC sẽ giúp bạn đọc đúng bảng thông số trước khi chọn laptop cho công việc cần bảo vệ dữ liệu.
Pluton là bộ xử lý bảo mật nằm ngay bên trong CPU laptop
Theo tài liệu bảo mật phần cứng trên Microsoft Learn, Pluton là bộ xử lý mật mã an toàn được tích hợp vào khối SoC, tức con chip gom nhân CPU, đồ hoạ và các bộ điều khiển trên cùng một đế. Nhiệm vụ của nó là bảo vệ thông tin đăng nhập, danh tính, dữ liệu cá nhân và khoá mã hoá. Microsoft mô tả đây là gốc tin cậy phần cứng, cung cấp định danh an toàn, chứng thực trạng thái thiết bị và các dịch vụ mật mã cho hệ điều hành.
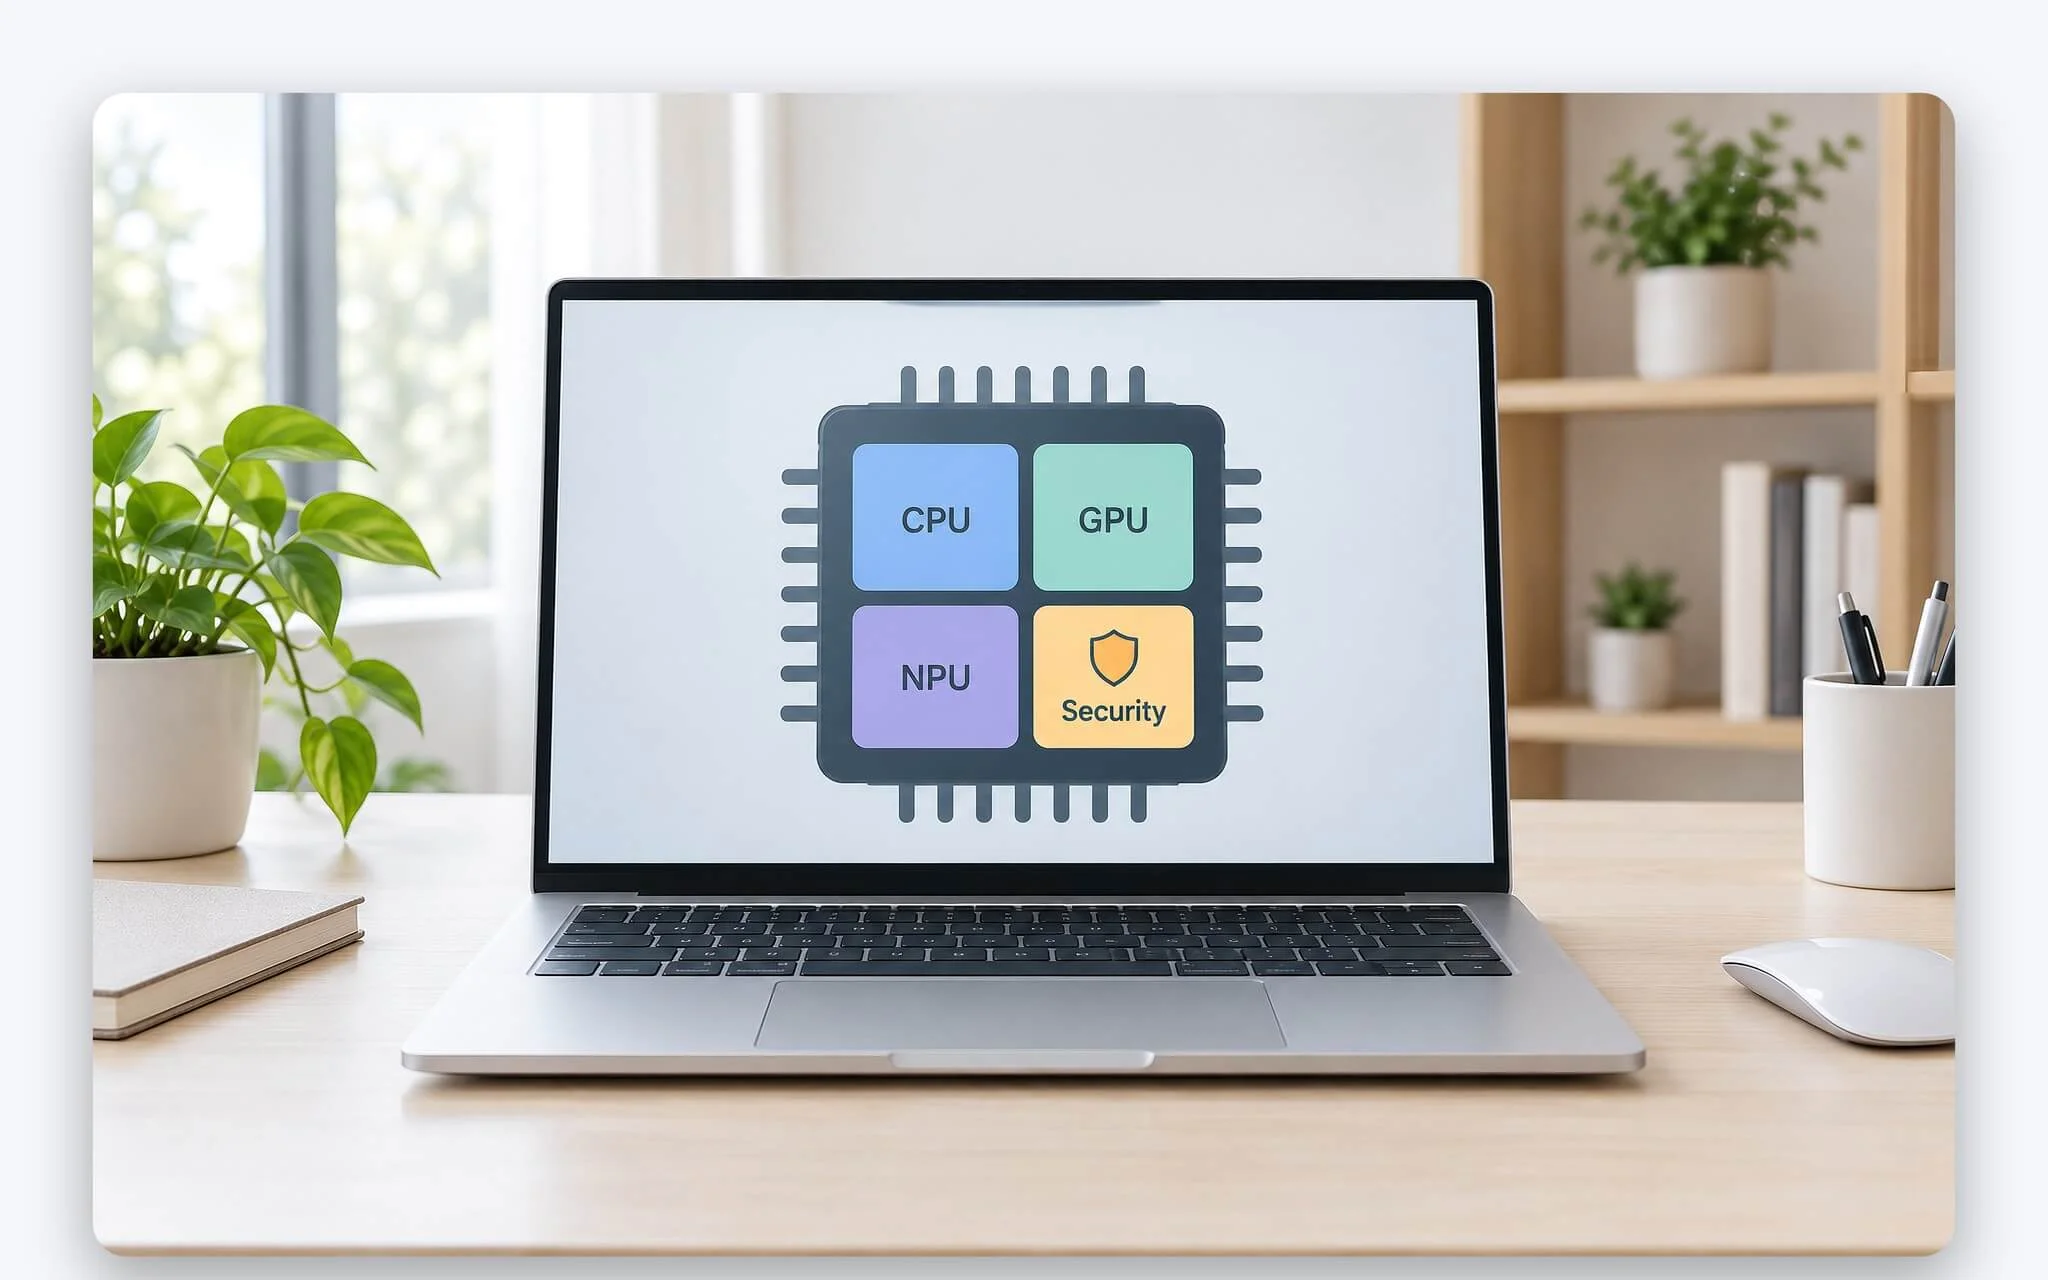
Kiến trúc này gồm ba tầng. Tầng phần cứng là một phần tử bảo mật gắn chặt trong SoC, tạo môi trường thực thi tách biệt để xử lý khoá và dữ liệu nhạy cảm. Tầng firmware do Microsoft cấp phép, lưu trên bộ nhớ flash của bo mạch chủ và mở giao diện để hệ điều hành gọi tới. Tầng phần mềm gồm driver và ứng dụng trong Windows, giúp các tính năng như BitLocker hay đăng nhập sinh trắc học tận dụng phần cứng bên dưới.
Về bản chất, khối bảo mật này có thể đảm nhận chức năng TPM 2.0, đồng thời hỗ trợ thêm những tính năng nằm ngoài phạm vi đặc tả TPM. Microsoft cho biết dữ liệu cất bên trong rất khó bị lấy ra ngay cả khi kẻ tấn công đã cài mã độc hoặc cầm trọn chiếc laptop trong tay. Thành phần này không làm tăng hiệu năng, không thay vai trò của RAM hay SSD, mà chỉ đảm trách phần giữ khoá, xác thực và chứng thực thiết bị.
Pluton đi từ Xbox One tới laptop Windows 11 qua những năm nào
Thiết kế này không xuất hiện từ con số không. Trong bài giới thiệu ngày 17/11/2020 trên Microsoft Security Blog, Microsoft cho biết hướng tiếp cận đặt bảo mật vào thẳng bộ xử lý từng được dùng trên máy chơi game Xbox One ra mắt năm 2013, phát triển cùng AMD, rồi tiếp tục trên nền tảng Azure Sphere. Bài viết cũng công bố ba đối tác silicon là AMD, Intel và Qualcomm sẽ đưa lõi bảo mật này vào các thế hệ chip cho máy tính Windows.
| Năm | Sự kiện | Nguồn công bố |
|---|---|---|
| 2013 | Xbox One ra mắt với kiến trúc bảo mật đặt trong bộ xử lý, do Microsoft và AMD phát triển | Microsoft Security Blog |
| 2020 | Microsoft công bố bộ xử lý bảo mật mới cùng AMD, Intel và Qualcomm | Microsoft Security Blog, 17/11/2020 |
| 2022 | AMD đưa lõi bảo mật của Microsoft vào Ryzen PRO 6000, lần đầu trên laptop doanh nghiệp | Windows Blog, 04/01/2022 |
| 2024 | Nền tảng AMD và Intel bắt đầu dùng firmware dựng trên ngôn ngữ Rust | Microsoft Learn |
| 2026 | Chip AMD và Qualcomm ra mắt từ năm này thôi dùng lõi bảo mật đó làm TPM | Microsoft Learn |
Năm 2022 là lần đầu lõi bảo mật của Microsoft có mặt trên laptop. Theo Windows Blog ngày 04/01/2022, AMD tích hợp bộ xử lý bảo mật này vào dòng Ryzen PRO 6000 và gọi đây là lần đầu tiên trên một laptop doanh nghiệp, nhằm bảo vệ danh tính, dữ liệu và ứng dụng như Microsoft Teams trên máy Windows 11. Sau đó danh sách chip hỗ trợ được mở rộng sang cả AMD, Intel và Qualcomm, trình bày ở phần dưới.
Năm 2024 có thay đổi ở tầng phần mềm. Microsoft Learn ghi rằng các nền tảng Pluton trên hệ thống AMD và Intel đời 2024 bắt đầu dùng firmware dựng trên Rust, ngôn ngữ giúp hạn chế lỗi an toàn bộ nhớ, với nền móng là hệ điều hành mã nguồn mở Tock. Lý do được nêu là rủi ro khai thác lỗi bộ nhớ đang tăng, nên firmware của chip bảo mật cần vừa an toàn hơn vừa duy trì cập nhật đều đặn.
Vì sao khoá nằm trong CPU khó bị nghe lén hơn TPM rời
TPM rời là con chip riêng hàn trên bo mạch chủ, giao tiếp với CPU qua một đường bus. Theo Microsoft, kẻ gian đã bắt đầu nhắm vào chính kênh giao tiếp này: khi tiếp cận được phần cứng, họ có thể đánh cắp hoặc chỉnh sửa dữ liệu đang truyền giữa hai con chip. Kiểu tấn công này không cần phá mật khẩu Windows, nên laptop bị thất lạc hoặc bị mượn qua đêm vẫn là mối lo với dữ liệu nhạy cảm.
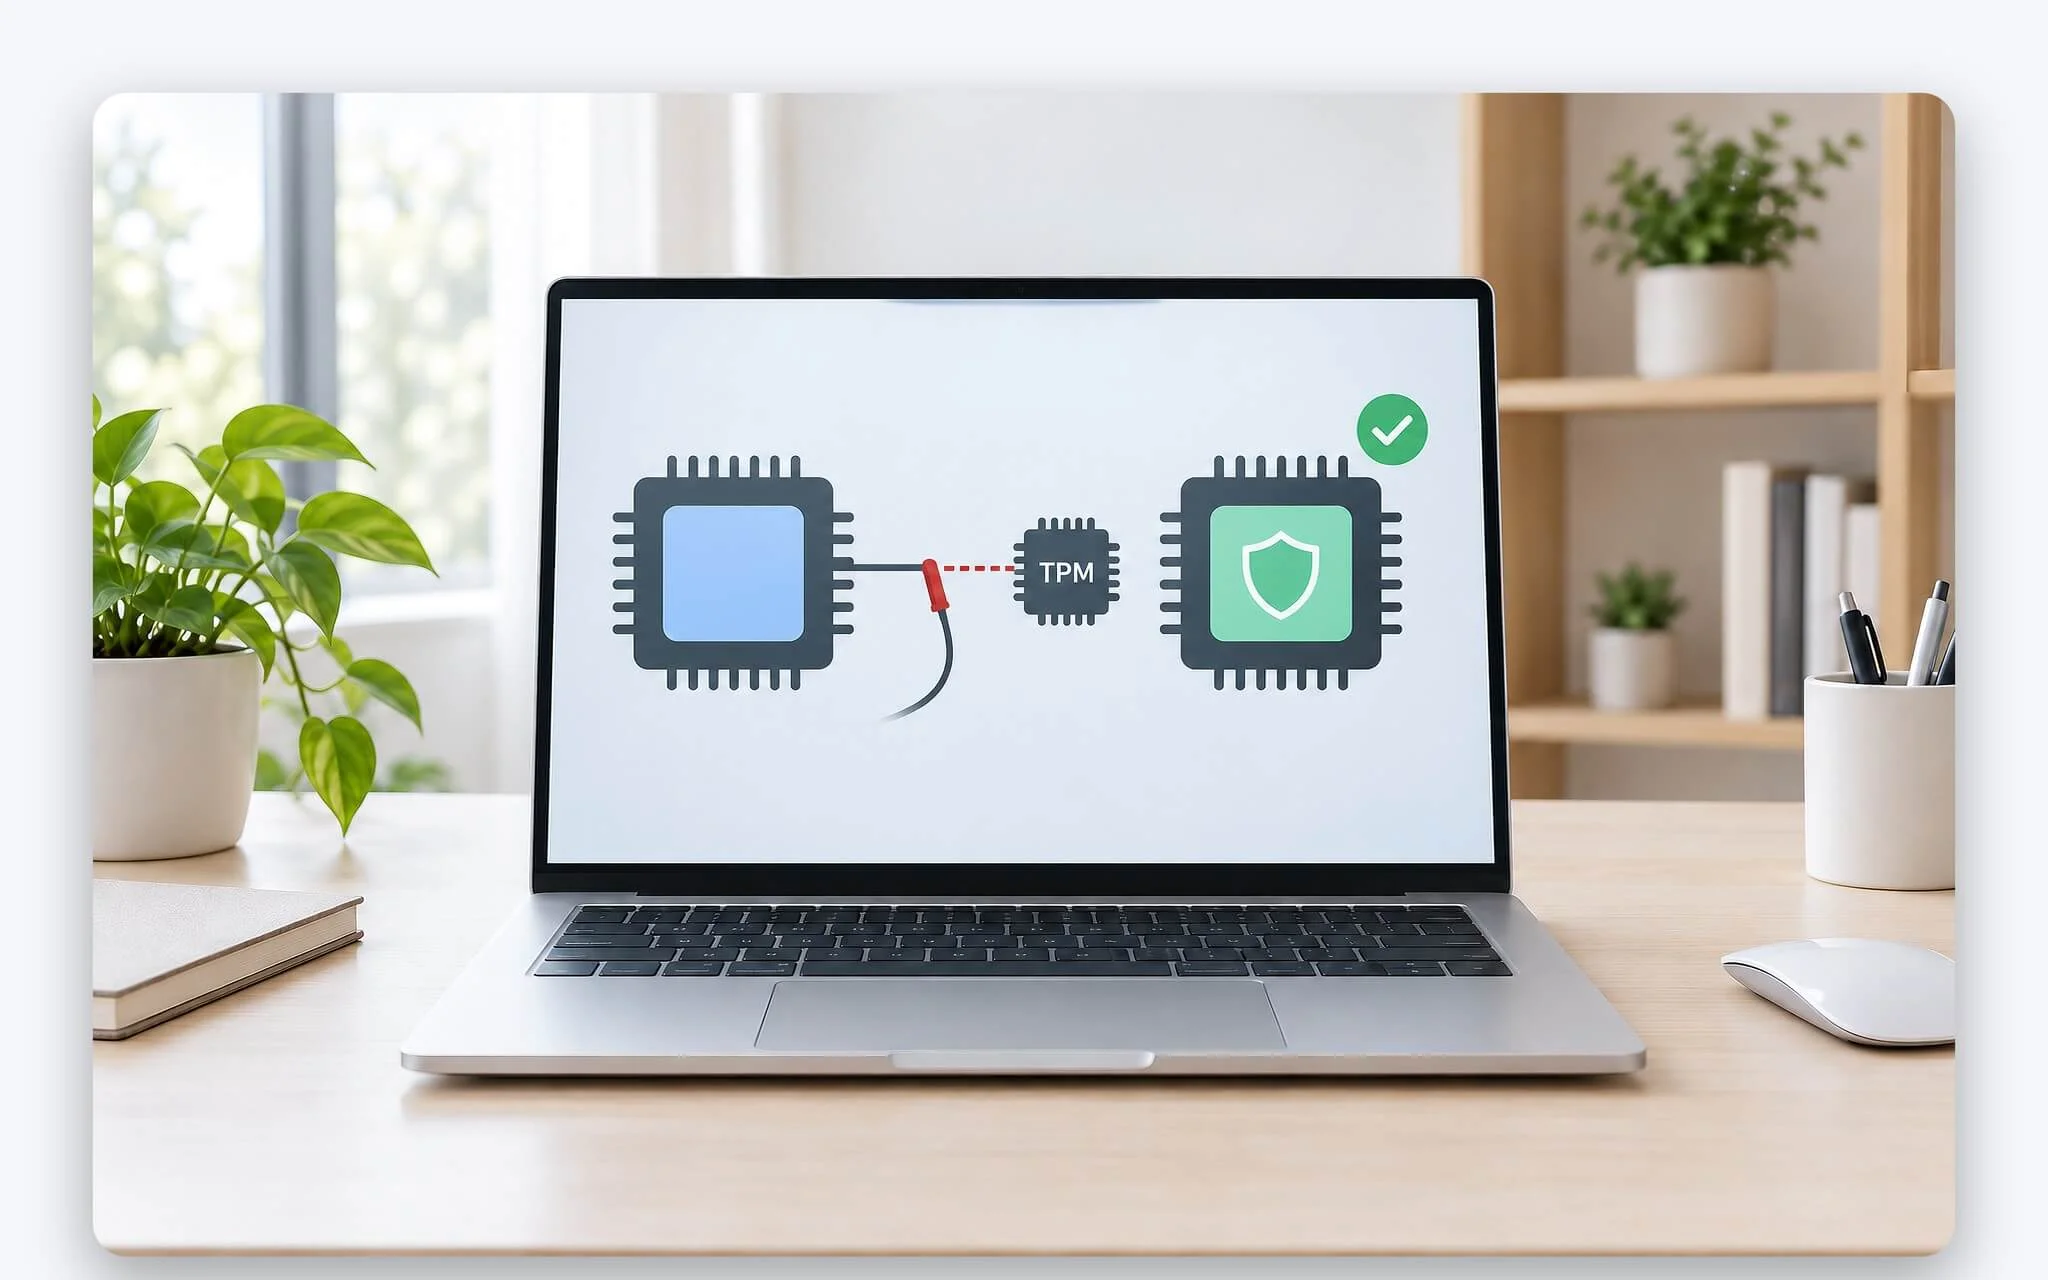
Khi bộ xử lý bảo mật nằm ngay trong CPU, đường truyền lộ ra ngoài bo mạch không còn. Tài liệu bảo mật Windows 11 viết rằng nhúng Pluton vào CPU khiến việc khai thác kênh liên lạc giữa gốc tin cậy phần cứng và CPU khó hơn. Khoá được cất trong vùng tách biệt với phần còn lại của hệ thống, nhờ đó các kỹ thuật mới như tấn công thực thi suy đoán (speculative execution) khó chạm tới vật liệu khoá.
Khác biệt thứ hai nằm ở đường cập nhật. Microsoft chỉ ra rằng firmware bảo mật trên PC hiện nhận từ nhiều nguồn khác nhau, nên chủ máy dễ bỏ lỡ cảnh báo và hệ thống có thể ở trạng thái dễ tổn thương lâu ngày. Pluton nhận firmware mới qua Windows Update, song song với cơ chế cập nhật UEFI capsule ghi lên bộ nhớ flash SPI. TPM rời và fTPM vẫn đáp ứng chuẩn TPM 2.0 cho Windows 11, điểm khác chỉ là con đường bản vá đi tới máy.
Những dòng chip laptop nào được Microsoft xác nhận có Pluton
Trang tài liệu về bộ xử lý bảo mật này trên Microsoft Learn, cập nhật ngày 27/05/2026, liệt kê ba nhóm chipset được hỗ trợ trên Windows 11. Phía AMD có Ryzen 6000, 7000, 8000, 9000 và dòng Ryzen AI. Phía Intel có Core Ultra 200V, Core Ultra Series 3 và Core Series 3. Phía Qualcomm có Snapdragon 8cx Gen 3 và dòng Snapdragon X. Ví dụ, Core Ultra 7 258V trên ThinkPad T14s Gen 6 hay Snapdragon X Elite X1E-78-100 trên HP OmniBook X 14 inch AI đều thuộc các dòng chip có tên trong danh sách, dù chip có lõi bảo mật chưa đồng nghĩa laptop dùng nó làm TPM.
| Hãng chip | Dòng chip được Microsoft liệt kê | Ghi chú |
|---|---|---|
| AMD | Ryzen 6000, 7000, 8000, 9000 và Ryzen AI | Ryzen PRO 6000 là đời đầu trên laptop doanh nghiệp, năm 2022 |
| Intel | Core Ultra 200V, Core Ultra Series 3, Core Series 3 | Core Ultra 200V là nền bảo mật của Copilot+ PC dùng chip Intel |
| Qualcomm | Snapdragon 8cx Gen 3, Snapdragon X | Snapdragon X là nền bảo mật của Copilot+ PC dùng chip Arm |
Microsoft cũng nêu Snapdragon X, Ryzen AI và Core Ultra 200V đều lấy bộ xử lý bảo mật này làm hệ thống con bảo mật cho dòng Copilot+ PC, nên nếu đang cân nhắc nhóm laptop AI này, bài Tăng năng suất làm việc với Laptop Copilot+ PC trình bày các tính năng làm việc đi kèm chuẩn Copilot+ PC. Danh sách trên không nêu tên Core Ultra 200H, 200U hay các đời Core i trước đó. Laptop dùng những chip ấy lấy TPM 2.0 từ firmware tích hợp (Intel PTT) hoặc TPM rời.
Ở phía phần mềm, bảng phiên bản trên cùng trang tài liệu ghi Windows Pro, Enterprise, Pro Education/SE và Education đều được hỗ trợ, kèm quyền sử dụng trong giấy phép Enterprise E3, E5 và Education A3, A5. Doanh nghiệp quản lý laptop bằng Intune có thể dùng chứng thực từ chip để áp chính sách truy cập có điều kiện, chỉ cho thiết bị ở trạng thái an toàn, tuân thủ quy định được đăng nhập vào tài nguyên công ty.
Chip có Pluton chưa chắc laptop đã bật nó làm TPM hệ thống
Microsoft Learn ghi rõ nhà sản xuất có quyền chọn TPM rời hoặc firmware TPM làm TPM hệ thống, trong khi vẫn để bộ xử lý bảo mật của Microsoft sẵn sàng cho các tác vụ khác. Khi được cấu hình làm TPM, Pluton hỗ trợ chuẩn TPM 2.0 nên BitLocker, Windows Hello và System Guard hoạt động ngay; phần thiết lập khuôn mặt, vân tay và cách xử lý lỗi đăng nhập có trong bài Windows Hello trên laptop - Cách bật đăng nhập khuôn mặt, vân tay và sửa lỗi.
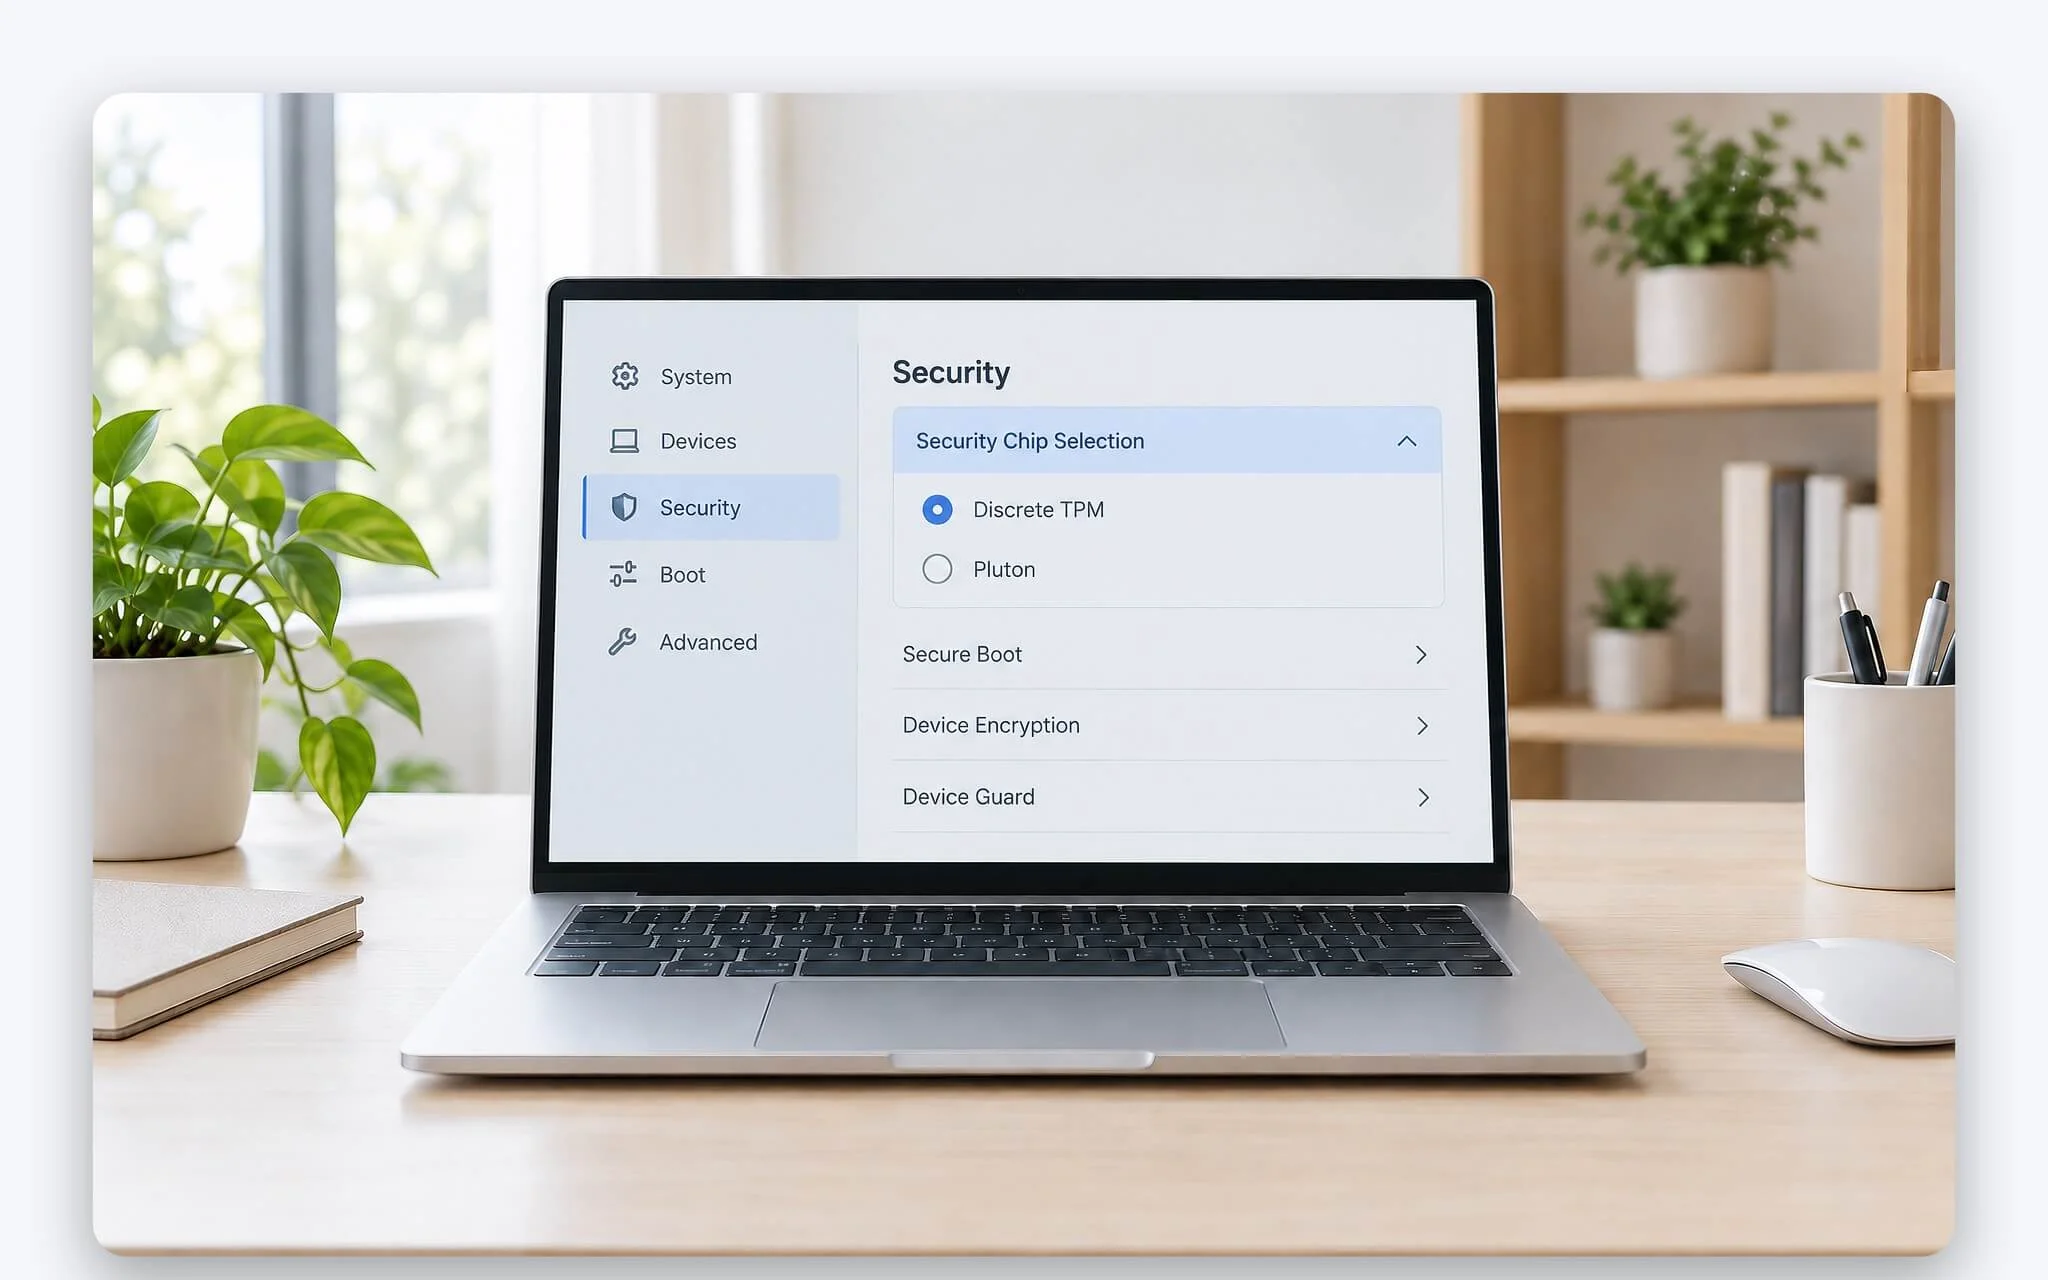
Lenovo ThinkPad T14s Gen 6 bản Core Ultra 7 258V là ví dụ cụ thể. Trang thông số PSREF của Lenovo, bản ngày 28/08/2026, ghi laptop có cả TPM 2.0 rời đạt chứng nhận TCG, FIPS 140-3 lẫn Pluton TPM 2.0, mỗi lúc chỉ bật một loại, và mặc định TPM rời được bật. Cùng dùng chip Core Ultra 7 258V, mục Security Chip trên PSREF của ThinkPad X1 Carbon Gen 13 chỉ ghi TPM rời, không nhắc tùy chọn của Microsoft.
Từ thế hệ silicon 2026, Microsoft cho biết bộ xử lý này không còn đóng vai trò TPM trên nền tảng AMD và Qualcomm; chức năng TPM 2.0 chuyển sang fTPM của hãng chip hoặc chip TPM gắn ngoài, giống cách làm trên Intel. Laptop dùng chip AMD, Qualcomm đời 2025 trở về trước vẫn được hỗ trợ đầy đủ. Để biết laptop đang dùng loại nào, bạn mở Windows Security, vào Device security rồi chọn Security processor details để xem nhà sản xuất và phiên bản.
Secured-core PC cần những gì và Pluton góp phần ra sao
Secured-core PC là mức bảo mật Microsoft xây dựng cùng hãng laptop và hãng chip, kết hợp chặt phần cứng, firmware và phần mềm để chống tấn công nhắm vào firmware. Microsoft khuyến nghị nhóm laptop này cho các ngành nhạy cảm như tài chính, y tế và cơ quan nhà nước. Chuẩn này xây trên hai tầng nền là bảo mật Windows cơ bản và bảo mật dựa trên ảo hoá (VBS), rồi tận dụng thêm khả năng của bộ xử lý.
| Features | Bảo mật Windows cơ bản | Secured-core PC |
|---|---|---|
| TPM 2.0 đạt yêu cầu TCG của Microsoft | Bắt buộc | Bắt buộc |
| Secure Boot bật sẵn trong BIOS | Bắt buộc | Bắt buộc |
| DRTM qua Secure Launch | Không yêu cầu | Bắt buộc |
| Bảo vệ SMM qua System Guard | Không yêu cầu | Bắt buộc |
| Kernel DMA Protection | Không yêu cầu | Bắt buộc |
| Memory integrity (HVCI) | Không yêu cầu | Bắt buộc |
| Windows Hello hỗ trợ Enhanced sign-in | Tùy thiết bị | Bắt buộc nếu có Windows Hello |
| BitLocker dùng TPM 2.0 | Có | Có |
Bảng yêu cầu của Microsoft không ghi tên bộ xử lý bảo mật nào cụ thể. Điều kiện về gốc tin cậy chỉ là TPM 2.0 đáp ứng đặc tả của Trusted Computing Group, nên một chiếc Secured-core PC dùng TPM rời vẫn hợp lệ. Vai trò của Pluton là một trong các cách đáp ứng ô TPM đó, cộng thêm ưu thế không lộ đường bus ra bo mạch và nhận firmware qua Windows Update. Khi đọc bảng thông số, nhãn Secured-core PC nghĩa là laptop được hãng thiết kế để đáp ứng toàn bộ cột bên phải của bảng, còn tên bộ xử lý bảo mật trong CPU chỉ cho biết chip có sẵn thành phần đó.
Muốn biết laptop đạt mức nào, bạn mở Windows Security, vào Device security và xem phần Hardware security capability ở cuối trang. Windows hiện một trong ba thông báo: thiết bị đạt yêu cầu bảo mật phần cứng tiêu chuẩn, đạt mức nâng cao, hoặc đã bật đủ mọi tính năng Secured-core PC. Mục Memory integrity trong Core isolation chỉ kích hoạt được khi ảo hoá phần cứng đã bật trong UEFI hoặc BIOS, nên cần kiểm tra mục này trước.
FAQ
Laptop không có bộ xử lý bảo mật của Microsoft có cài được Windows 11 không? Được, nếu laptop có TPM 2.0 dạng firmware hoặc TPM rời và đáp ứng các yêu cầu còn lại về CPU, RAM, ổ lưu trữ và firmware. Windows 11 yêu cầu TPM 2.0, không yêu cầu riêng Pluton.
Đổi loại TPM trong BIOS có ảnh hưởng BitLocker không? Có thể. Theo tài liệu BitLocker của Microsoft, việc tắt, vô hiệu hoá hoặc xoá TPM là một trong các nguyên nhân khiến Windows đòi khoá khôi phục khi khởi động. Bạn nên sao lưu khoá khôi phục BitLocker trước khi chuyển giữa TPM rời và chip bảo mật trong CPU.
Chip bảo mật trong CPU có thay được phần mềm diệt virus không? Không. Thành phần này lo việc giữ khoá, chứng thực trạng thái thiết bị và phục vụ các tính năng như BitLocker, Windows Hello. Việc phát hiện và chặn mã độc vẫn do phần mềm bảo mật như Microsoft Defender đảm nhận.